Tecnología y datosReferencia a la fuente
Autenticación resistente al phishing: alcances y límites de MFA y passkeys
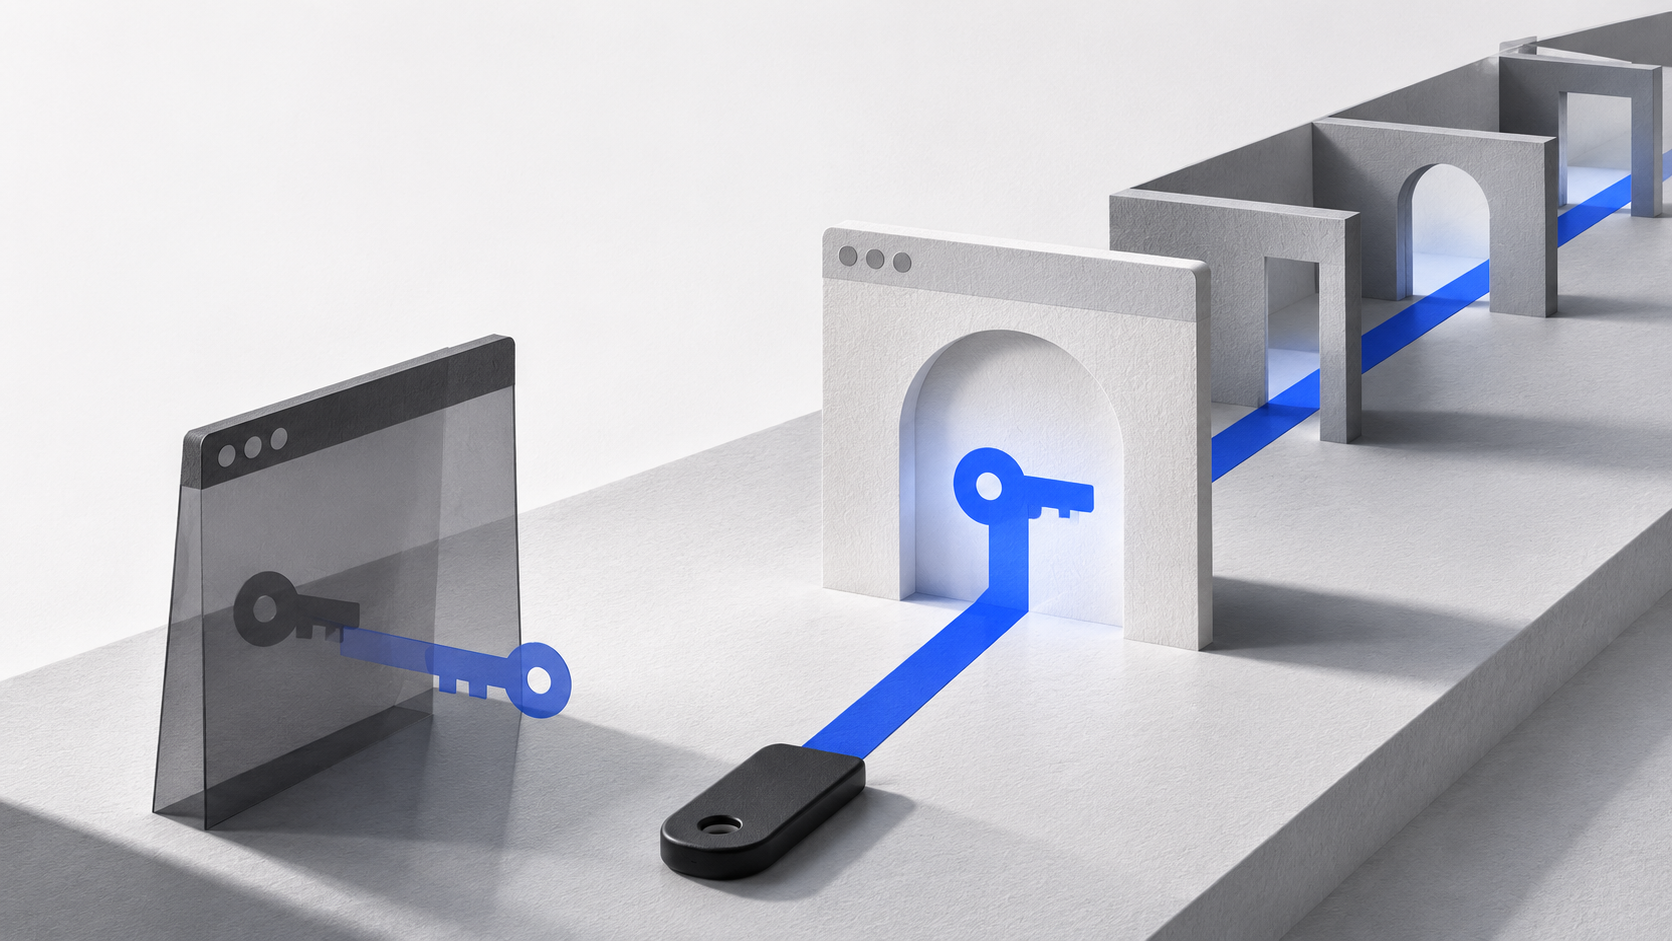
Activar autenticación multifactor mejora la protección de una cuenta, pero la etiqueta MFA no demuestra resistencia al phishing. NIST distingue los factores utilizados de las propiedades del protocolo. Las passkeys basadas en FIDO y WebAuthn aportan una vinculación criptográfica con el servicio legítimo; su seguridad efectiva también depende de la verificación del usuario, la recuperación de acceso, la sincronización y la gestión de sesiones. El criterio de adopción debe ser verificable y proporcional al riesgo.
Lea la publicación original
Esta ficha conserva la autoría, la fecha y el enlace de la publicación. El texto completo se consulta en su fuente.
Leer artículo originalFicha documental
- Autoría
- Juan Carlos Echeverri Garcés
- Fuente
- Juan Carlos Echeverri Garcés
- Fecha
- 12 de noviembre de 2026
- Tipo
- Análisis de seguridad de la identidad
- Cobertura
- Referencia a la publicación original